
Basic
297 €/ Monat
Interne Tools und erste Nutzer
2 Std. Support und kleine Fixes pro Monat
- Gemanagtes Hosting in der EU-Cloud und tägliche Backups
- Uptime-Monitoring und Alarme
- Sicherheitsupdates
- 99,5 % Verfügbarkeit (SLA)
- 48 Std. Reaktionszeit
Vibe Code to Production
Ob CRM, Buchungskalender oder KI-Agent: Was ihr mit Claude Code, Cursor oder Lovable gebaut habt, funktioniert. Wir prüfen den Code in 5 Werktagen, schließen die Lücken zum Festpreis und bringen ihn in den Betrieb.
Beispielwerte, kein Kundenprojekt
Produktionsreife38/100
Vor dem Go-live
Mit KI-Tools steht ein Prototyp in wenigen Tagen. Schwierig wird es, wenn echte Nutzer und echte Daten dazukommen. Dann muss jemand entscheiden, ob die Anwendung live gehen darf: die Geschäftsführung, die IT oder euer IT-Dienstleister. Den Code wirklich prüfen kann meist keiner davon.
Zugriffsregeln fehlen. Wer angemeldet ist, sieht auch Datensätze, die nicht für ihn bestimmt sind.
Im Audit geprüft: Zugriffsregeln
API-Keys stehen im Frontend-Code. Jeder Browser kann sie auslesen.
Im Audit geprüft: Secrets
Ohne Limits kann eine einzige Endlosschleife über Nacht eine vierstellige Rechnung erzeugen, bei Cloud-Diensten genauso wie bei KI-Modellen.
Im Audit geprüft: Kostenlimits
Keine Tests, kein Rollback, kein Monitoring. Fehler bemerken zuerst eure Nutzer.
Im Audit geprüft: Tests und Rollback
Wo liegen die Daten? Welche Dienste verarbeiten sie? Wer versteht den Code im Notfall? Ohne Antworten darauf gibt weder die Geschäftsführung noch die IT oder der Datenschutz die Anwendung frei.
Im Audit geprüft: Datenwege und Doku
Laut Veracode (2025) enthielt KI-generierter Code in 45 % der getesteten Programmieraufgaben eine Sicherheitslücke.Zur Studie
Geht die Anwendung so live, zeigen sich die Lücken im Betrieb. Bleibt sie liegen, nutzt niemand, was euer Team gebaut hat.
Ist unser Prototyp damit wertlos?
Nein. Er zeigt, was die Anwendung können soll und dass jemand sie wirklich braucht. Ob wir auf seinem Code aufbauen oder Teile neu schreiben, steht nach dem Audit fest, mit Begründung.
Für wen
Agentic-First
Nach der Übergabe soll euer Team so schnell weiterbauen wie beim Prototyp, ohne dass jeder neue Prompt etwas Altes kaputt macht. Dafür richten wir die Codebase so ein, dass sich Claude Code, Codex, Cursor oder jedes andere Coding-Tool darin sofort zurechtfindet.
Architektur, Konventionen, Befehle. Jeder Agent liest sie zuerst.
Der Agent liest nur, was er für die Aufgabe braucht. Das spart Tokens und Fehler.
Macht ein Agent beim Feature-Bau oder Bugfix etwas kaputt, sieht euer Team es sofort.
So arbeiten wir selbst. Auch das Repository dieser Website ist für Coding-Agents aufgesetzt: mit Agent-Anleitung, Projektwiki und Tests.
Hängen wir danach an thirdmind? Nein. Ihr könnt das Coding-Tool und den Betreiber wechseln, auch weg von uns. Nutzt eure Anwendung ein KI-Modell, gilt das auch dafür.
Ablauf und Festpreise
Festpreise. Ihr beauftragt zuerst nur das Audit und entscheidet danach.
997 € Festpreis
Ihr gebt uns Lesezugriff auf das Repository, auf Wunsch mit NDA. Ihr bekommt einen schriftlichen Bericht mit Ampel-Bewertung, Fix-Liste und einer klaren Empfehlung: absichern oder neu bauen. Die Ampel zeigt auf einen Blick, wo es kritisch ist. Die Details sind so geschrieben, dass eure IT oder euer IT-Dienstleister sie prüfen kann. Dazu kommt der Festpreis für Schritt 2.
Ergebnis: Bericht und Go/No-Go
ab 10.000 € Festpreis aus dem Audit
Wir schließen die Befunde aus dem Audit in kurzen Etappen und arbeiten dabei remote mit eurem Team. Jede Woche seht ihr den Stand auf einer Testumgebung. Die Einrichtung für Coding-Agents, Dokumentation und Übergabe sind im Festpreis enthalten.
ab 297 € im Monat, wenn wir betreiben
Euer Team oder euer IT-Dienstleister übernimmt den Code mit Doku und Anleitungen für Coding-Agents. Oder wir betreiben die Anwendung für euch in der EU-Cloud, mit Updates, Monitoring und Backups. Ihr könnt später wechseln.
Aufwand für euch: Eine Person, die die Anwendung kennt oder gebaut hat, für Rückfragen und die wöchentliche Abstimmung.
Wir übernehmen Code aus Claude Code, Codex, Cursor, Lovable, Bolt, Replit, v0, Base44, n8n und anderen. Mit keinem dieser Anbieter sind wir geschäftlich verbunden.
Bevor ihr einen Neubau beauftragt, klärt das Audit für 997 €, ob ihr ihn überhaupt braucht.
Danach, wenn ihr wollt
Euer Team oder euer IT-Dienstleister übernimmt die Anwendung, oder wir betreiben sie für euch. Das passt auch, wenn ihr keine eigene IT-Abteilung habt. Wie viel Betrieb ihr braucht, hängt davon ab, wie geschäftskritisch die Anwendung ist.
297 €/ Monat
Interne Tools und erste Nutzer
2 Std. Support und kleine Fixes pro Monat
997 €/ Monat
Anwendungen im Tagesgeschäft
6 Std. Entwicklung und Support pro Monat
Individuell
Geschäftskritische Anwendungen
Fest reservierte Stunden pro Monat
Alle Preise netto, zuzüglich Umsatzsteuer. Nutzt eure Anwendung KI-Modelle, sind deren Kosten nicht enthalten. Wir rechnen sie nach Verbrauch ab, 1:1 zum Preis des Anbieters, ohne Aufschlag.
Das Team
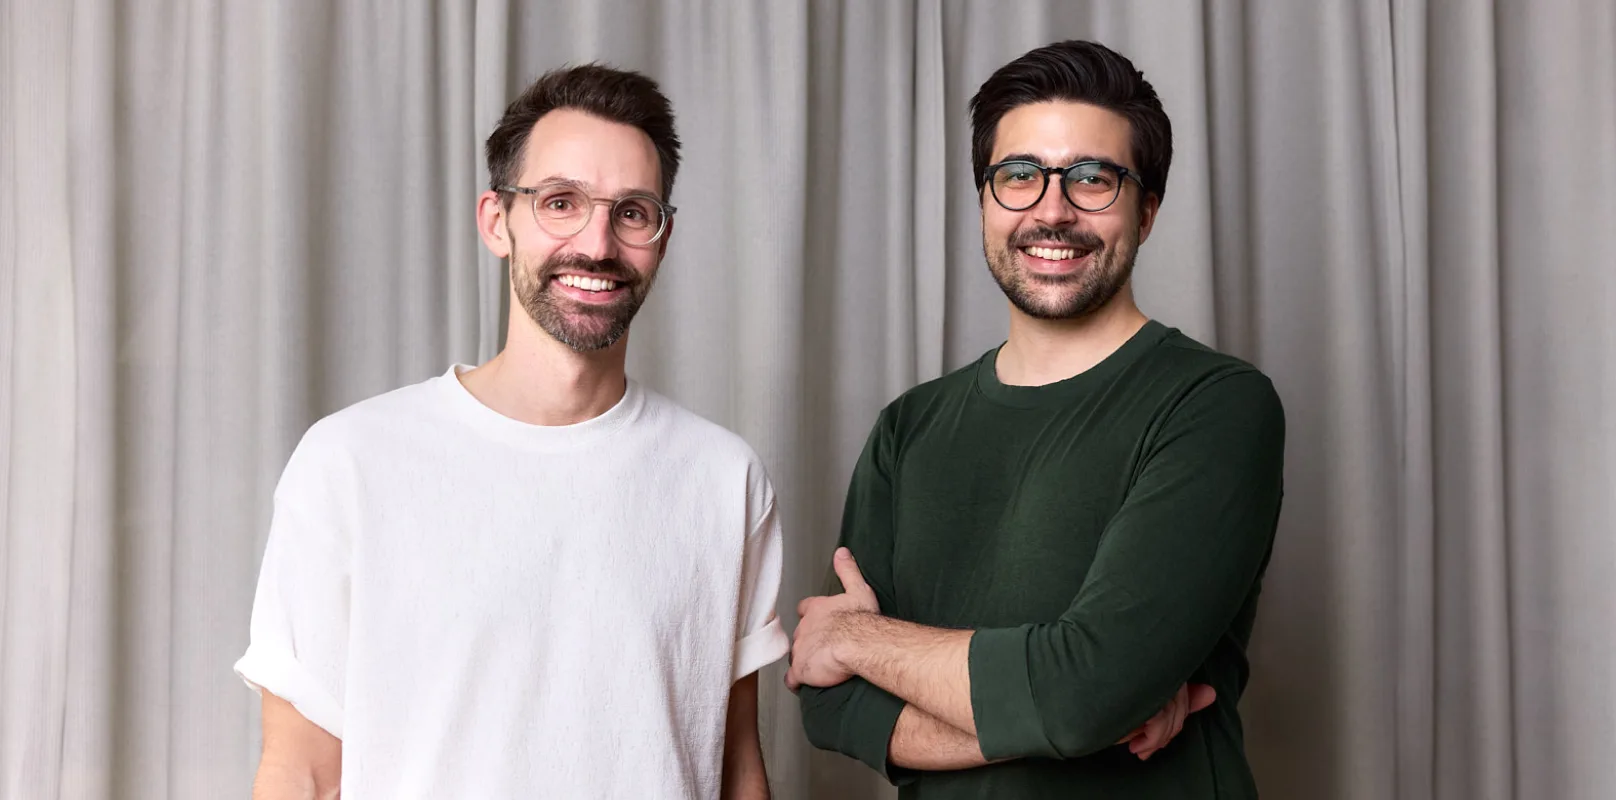
Führt den Erstcheck mit euch. Dozent für Generative AI an der Hochschule Burgenland, Autor von „Prompt Design“.
Verantwortet Architektur, Cybersecurity, Systemanbindungen und technische Umsetzung. Programmiert selbst, Dozent am AI Training Institute.
AI Engineer
Deep Learning & Computer Vision
Übersetzt anspruchsvolle KI-Technologien in funktionierende Softwaresysteme.
Spezialgebiete
AI & ML Engineer
Mathematical AI
Verantwortet die mathematischen Grundlagen und die Weiterentwicklung unserer KI-Systeme.
Spezialgebiete
FAQ
Zum Teil. Ein Coding-Agent behebt gut, was man ihm konkret nennt. Schwierig sind die Lücken, nach denen niemand gefragt hat. Die sucht das Audit, entlang der Fragen, die IT, Datenschutz oder eure Kunden vor einer Freigabe stellen. Bei der Absicherung arbeiten wir dann selbst mit Coding-Agents.
Ja. Die Ampel im Audit-Bericht zeigt auf einen Blick, wo es kritisch ist, und die Empfehlung lautet klar: absichern oder neu bauen. Nach dem Go-live übernimmt euer IT-Dienstleister, oder wir betreiben die Anwendung für euch.
Für das Audit reicht Lesezugriff auf den Code. Echte Daten brauchen wir nicht. Auf Wunsch unterschreiben wir vorher ein NDA.
In der EU-Cloud oder auf Wunsch in eurer eigenen Infrastruktur. Nutzt die Anwendung KI-Modelle von OpenAI, Anthropic oder Google, binden wir sie über EU-gehostete Modelldienste an. Welche Modelle, Regionen und Dienste beteiligt sind, legen wir für euer Setup fest und dokumentieren es.
Euch. Code, Zugänge, Dokumentation und Audit-Bericht. Ihr könnt jederzeit alles mitnehmen. Für Fremdsoftware und KI-Modelle gelten deren Lizenzen.
Ja. Der Audit-Bericht ist so geschrieben, dass eure IT oder euer IT-Dienstleister ihn prüfen und für die Freigabe nutzen kann.
Dann steht im Bericht, warum. Ihr bekommt dafür einen Festpreis und entscheidet frei, ob ihr den Neubau mit uns, mit einem anderen Anbieter oder intern umsetzt.
Das hängt vom Zustand des Codes ab. Dauer und Festpreis stehen im Audit-Bericht, bevor ihr euch entscheidet.
Die fallen nur an, wenn eure Anwendung KI-Modelle nutzt, und sind im Betriebspreis nicht enthalten. Wie hoch sie sind, hängt davon ab, wie viel die Anwendung genutzt wird. Wir rechnen das nach Verbrauch ab, 1:1 zum Preis des Anbieters, ohne Aufschlag. Ein Kostenlimit pro Nutzer begrenzt Ausreißer.
Das kann niemand seriös versprechen, und das Audit ersetzt auch keinen Penetrationstest. Wir schließen die bekannten Lücken, richten Monitoring ein und dokumentieren, was offen bleibt. Braucht eure Anwendung zusätzlich einen Penetrationstest, steht das im Bericht.
Mit dem, was ihr habt: React, Next.js, Python, Node, Supabase, Firebase und mehr. Wir wechseln den Stack nur, wenn das Audit einen guten Grund findet.
Erstcheck
Hinterlasst eure E-Mail-Adresse und Telefonnummer. Wir rufen euch an und klären in einem kurzen Gespräch, ob der Erstcheck zu eurem Projekt passt. Passt es, schauen wir uns in 30 Minuten per Videocall Anwendung und Code an und nennen euch die drei größten Risiken.
Den Erstcheck führt Sebastian Podesser, Mitgründer von thirdmind. So sprecht ihr von Anfang an mit jemandem, der euer Projekt einschätzen und den nächsten Schritt zusagen kann.
Wir melden uns unter der Nummer, die ihr angegeben habt. Passt der Erstcheck, vereinbaren wir am Telefon gleich den Termin für den Videocall.
Kostenlos und unverbindlich. Den Termin für den Videocall vereinbaren wir am Telefon.